E-Mail-Authentifizierung bezeichnet technische Verfahren, mit denen Mailserver prüfen können, ob eine E-Mail wirklich vom angegebenen Absender stammt. Die drei zentralen Standards sind SPF, DKIM und DMARC. Sie schützen vor Absenderfälschung und Phishing und sind zugleich Voraussetzung für gute Zustellbarkeit: Große Anbieter wie Google und Yahoo verlangen von Massenversendern eine korrekte Authentifizierung.
Was ist E-Mail-Authentifizierung?
E-Mail-Authentifizierung bezeichnet technische Verfahren, mit denen Mailserver prüfen können, ob eine E-Mail wirklich vom angegebenen Absender stammt. Die drei zentralen Standards sind SPF, DKIM und DMARC. Sie schützen vor Absenderfälschung und Phishing und sind zugleich Voraussetzung für gute Zustellbarkeit: Große Anbieter wie Google und Yahoo verlangen von Massenversendern eine korrekte Authentifizierung. Ohne diese Nachweise landen Nachrichten schneller im Spam-Ordner oder werden ganz abgewiesen — unabhängig davon, wie seriös der Absender tatsächlich ist.
Der Grundgedanke ist einfach: Das E-Mail-Protokoll selbst prüft nicht, wer eine Nachricht verschickt, sodass sich Absenderadressen leicht fälschen lassen. Die Authentifizierungsstandards legen deshalb eine zusätzliche Prüfschicht darüber, die über Einträge im Domain Name System funktioniert. Für Unternehmen, die per E-Mail-Marketing oder Newsletter kommunizieren, ist eine korrekte Authentifizierung damit die technische Grundlage dafür, dass ihre Nachrichten überhaupt zuverlässig ankommen. Ohne diese Grundlage kann selbst ein sorgfältig erstellter Newsletter seine Wirkung verfehlen, weil er die Empfänger schlicht nicht erreicht — und schlechte Zustellraten wiederum verschlechtern über die Zeit den Ruf der Absenderdomain weiter.
Wie funktionieren SPF, DKIM und DMARC?
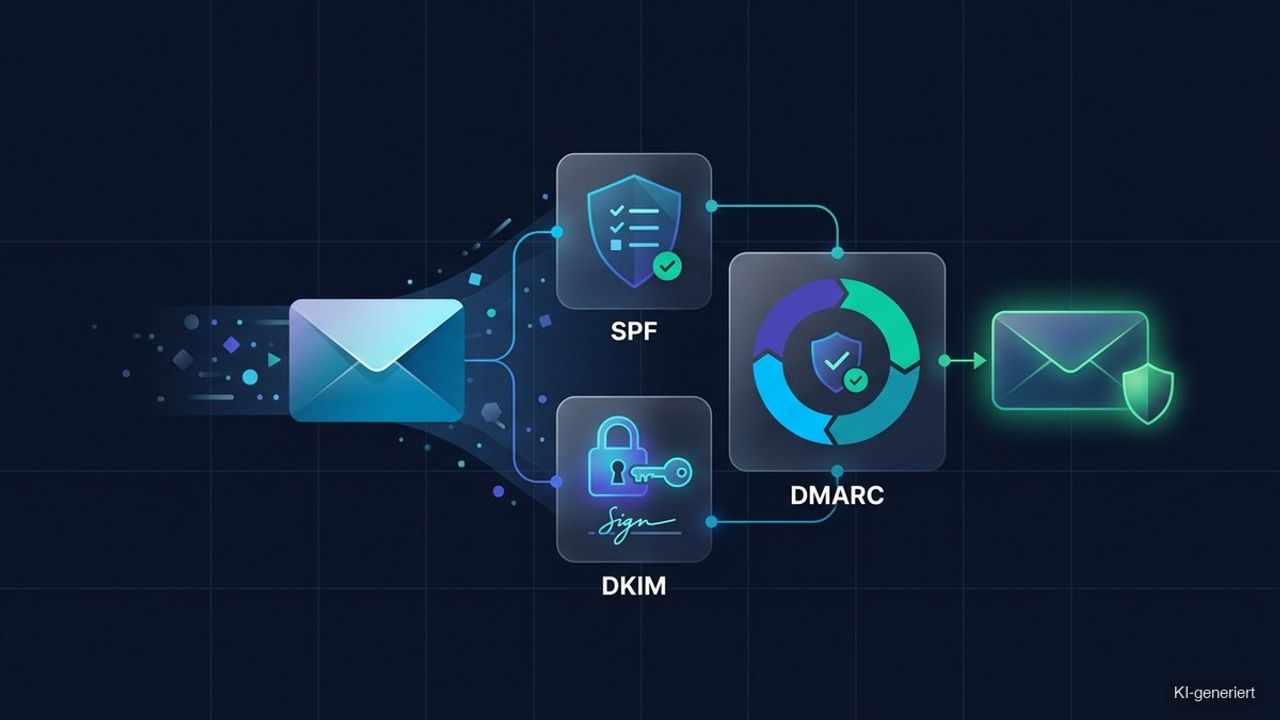
SPF (Sender Policy Framework) ist ein Eintrag im DNS, der festlegt, welche Server im Namen einer Domain E-Mails versenden dürfen. Der empfangende Server gleicht den tatsächlichen Absendeserver mit dieser Liste ab; das Verfahren ist im Standard Sender Policy Framework beschrieben. DKIM (DomainKeys Identified Mail) ergänzt jede Mail um eine kryptografische Signatur; der Empfänger prüft anhand eines öffentlichen Schlüssels im DNS, ob die Mail unterwegs verändert wurde und wirklich zur Domain gehört. Die Grundlagen erläutert der Standard zu DomainKeys Identified Mail.
DMARC (Domain-based Message Authentication, Reporting and Conformance) baut auf beiden auf: Der Domaininhaber legt per Richtlinie fest, was mit Mails geschehen soll, die die SPF- oder DKIM-Prüfung nicht bestehen — zustellen, in Quarantäne verschieben oder abweisen. Zusätzlich liefert DMARC Berichte darüber, wer im Namen der Domain versendet, sodass Missbrauch sichtbar wird. Die technische Spezifikation ist in RFC 7489 festgehalten. Erst das Zusammenspiel der drei Standards ergibt einen wirksamen Schutz.
Warum ist E-Mail-Authentifizierung wichtig?
Ohne Authentifizierung kann grundsätzlich jeder Server E-Mails mit beliebiger Absenderadresse verschicken — die Basis vieler Phishing-Angriffe. Für Kanzleien und Steuerberatungen ist das besonders heikel: Gefälschte Mails im Namen der Kanzlei können Mandanten täuschen und das Vertrauensverhältnis beschädigen. Ein einziger erfolgreicher Betrug im Namen einer Kanzlei kann Reputationsschäden verursachen, die weit über den einzelnen Fall hinausreichen. Authentifizierung erschwert genau solche Angriffe erheblich, weil gefälschte Nachrichten die Prüfung nicht bestehen und je nach Richtlinie aussortiert oder abgewiesen werden.
Neben dem Schutz vor Missbrauch geht es um die Zustellbarkeit: Sauber authentifizierte Nachrichten genießen mehr Vertrauen bei den Empfangsservern und erreichen den Posteingang zuverlässiger. Umgekehrt erhöht fehlende oder fehlerhafte Authentifizierung die E-Mail-Bounce-Rate und das Risiko, im Spam zu landen. Wer regelmäßig wirbt oder informiert, für den ist Authentifizierung damit keine reine Sicherheitsfrage, sondern eine direkte Voraussetzung für die Wirksamkeit der eigenen E-Mail-Kommunikation.
E-Mail-Authentifizierung in der Praxis einrichten
In der Praxis werden die drei Einträge im DNS der Domain hinterlegt. Für SPF wird ein TXT-Eintrag angelegt, der alle legitimen Versandserver auflistet — auch die von Drittdiensten wie einem Newsletter-Tool. Für DKIM stellt der Versanddienst einen Schlüssel bereit, der ebenfalls im DNS eingetragen wird. DMARC kommt als weiterer Eintrag hinzu, der die Richtlinie und eine Adresse für Berichte definiert. Anbieter wie Google beschreiben die nötigen Schritte in ihrer Hilfe zur E-Mail-Authentifizierung mit DKIM.
Empfehlenswert ist ein schrittweises Vorgehen: zunächst DMARC im Beobachtungsmodus, der nur Berichte liefert, ohne Mails abzuweisen. So lässt sich prüfen, ob alle legitimen Versandwege korrekt authentifiziert sind, bevor die Richtlinie verschärft wird. Erst wenn das Bild sauber ist, wird die Policy auf Quarantäne oder Abweisung gestellt. Dieses vorsichtige Vorgehen verhindert, dass eigene, legitime Mails — etwa aus einem CRM oder einem Formular-Tool — versehentlich blockiert werden. Die DMARC-Berichte sind dabei ein wertvolles Diagnosewerkzeug, weil sie sichtbar machen, welche Server tatsächlich im Namen der Domain versenden und wo noch Handlungsbedarf besteht.
Typische Fehler und Grenzen
Ein häufiger Fehler ist ein unvollständiger SPF-Eintrag, der einen genutzten Versanddienst vergisst — dann scheitern legitime Mails an der Prüfung. Ebenso verbreitet ist eine zu früh scharf gestellte DMARC-Richtlinie, die eigene Nachrichten abweist, bevor alle Versandwege sauber eingerichtet sind. Auch veraltete Einträge nach einem Anbieterwechsel führen zu Problemen, wenn alte Server weiter gelistet oder Schlüssel nicht aktualisiert werden.
Grenzen hat die Authentifizierung darin, dass sie zwar die Absenderdomain absichert, aber nicht den Inhalt einer Mail bewertet. Eine authentifizierte Nachricht kann trotzdem unerwünscht sein, und ein geschickter Angreifer kann eine ähnlich aussehende Domain registrieren, die technisch sauber authentifiziert ist. Das Bundesamt für Sicherheit in der Informationstechnik informiert in seinen Empfehlungen zur sicheren E-Mail-Kommunikation über weitere Schutzmaßnahmen, die über die reine Authentifizierung hinausgehen.
E-Mail-Authentifizierung im Kontext von Zustellbarkeit und Datenschutz
E-Mail-Authentifizierung ist Teil eines größeren Bildes aus Sicherheit, Zustellbarkeit und rechtskonformer Kommunikation. Wer werblich per E-Mail kommuniziert, braucht nicht nur die technische Absicherung, sondern auch eine gültige Newsletter-Einwilligung und transparente Angaben in der Datenschutzerklärung. Erst das Zusammenspiel aus Technik und Rechtskonformität ergibt eine E-Mail-Kommunikation, die sowohl sicher als auch belastbar ist.
Auch die Verwaltung der eigenen Absenderdomain gehört dazu: Eine dokumentierte Domain-Verifizierung bei genutzten Diensten und eine saubere Pflege der DNS-Einträge sind laufende Aufgaben, keine einmalige Einrichtung. Da immer mehr große Anbieter Authentifizierung zwingend verlangen, wird sie zum Standard für jeden, der professionell E-Mails versendet. Wer sie beherrscht, schützt nicht nur sich und seine Empfänger, sondern sichert auch die Wirksamkeit seiner gesamten E-Mail-Kommunikation.
E-Mail-Authentifizierung für Kanzleien und kleine Unternehmen
Gerade kleinere Unternehmen und Kanzleien unterschätzen oft, wie wichtig E-Mail-Authentifizierung für sie ist. Sie versenden vergleichsweise wenige Nachrichten, gehen aber davon aus, dass diese schon ankommen werden. Tatsächlich sind sie durch fehlende Authentifizierung doppelt gefährdet: Ihre legitimen Mails landen häufiger im Spam, und ihre Domain lässt sich leichter für Betrug missbrauchen. Weil in vertrauensbasierten Berufen der Ruf besonders schützenswert ist, wiegt eine im eigenen Namen versendete Phishing-Mail hier schwerer als in vielen anderen Branchen.
Der Aufwand für eine saubere Einrichtung ist überschaubar und meist einmalig, während der Nutzen dauerhaft wirkt. Oft übernimmt der eigene IT-Dienstleister oder Provider die technische Umsetzung; wichtig ist, dass alle genutzten Versandwege — vom Mailprogramm über das CRM bis zum Newsletter-Tool — berücksichtigt werden. Ergänzend zur Technik gehört die rechtliche Sorgfalt dazu: Wer E-Mails zu Werbezwecken versendet, muss die Vorgaben der DSGVO einhalten. So entsteht eine E-Mail-Kommunikation, die technisch sicher, rechtlich sauber und im Posteingang zuverlässig sichtbar ist.